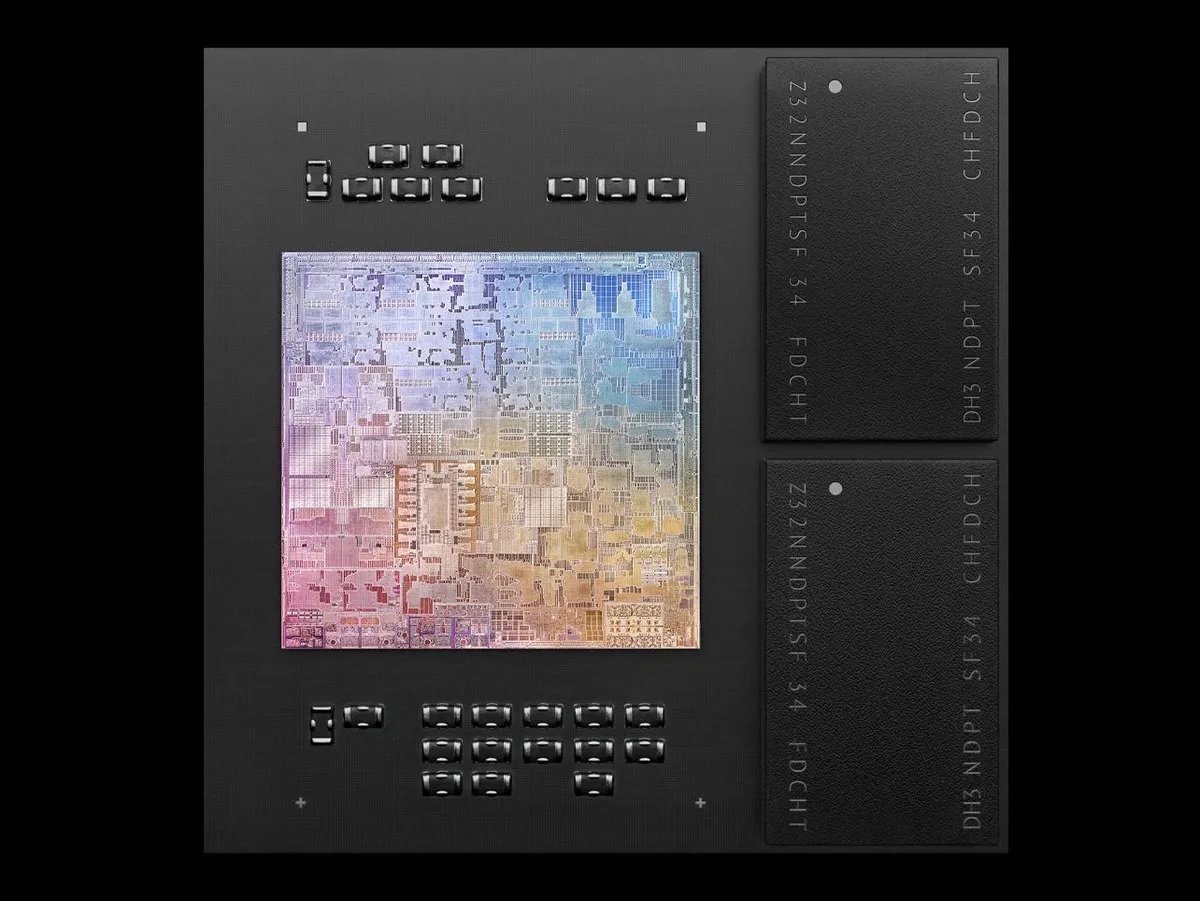
애플 실리콘 CPU 새로운 PACMAN 취약점
MIT CSAIL의 팀이 발견한 PACMAN은 Apple Silicon 프로세서에서 사용할 수 있는 PAC(포인터 인증 코드)로 알려진 방어 메커니즘에 영향을 미치는 새로운 취약점이다.
Apple은 이 발견의 심각성을 경시했지만 연구원들은 PACMAN이 완전히 새로운 유형의 공격을 가져온다는 사실을 암시한다.
포인터 인증 코드(Pointer authentication code)는 메모리의 포인터에 대한 예기치 않은 변경을 감지하고 보호하는 것을 목표로 하는 Apple을 비롯한 ARM 기반 프로세서에서 사용할 수 있는 메커니즘이다.
포인터 인증은 포인터를 저장하기 전에 포인터의 사용되지 않는 상위 비트에 암호화 서명(PAC)을 추가하는 특별한 CPU 명령을 제공하여 작동한다. 다른 명령은 메모리에서 포인터를 다시 읽은 후 서명을 제거하고 인증한다.
이 메커니즘을 사용하면 서명을 확인하여 쓰기와 읽기 작업 사이에 값이 변조된 시점을 감지할 수 있다. 서명이 유효하지 않은 경우 CPU는 해당 값을 손상된 것으로 처리하고 프로그램 충돌을 일으킨다.
Ravichandran et al. 논문에 따르면 새로운 공격 방법론을 사용하면 충돌을 일으키지 않고 마이크로아키텍처 사이드 채널을 통해 PAC 검증 결과를 추측적으로 누출할 수 있다. 또한 공격은 권한 수준에서 작동하므로 권한이 없는 사용자가 OS 커널 공간에 액세스할 수 있다.
그러나 PACMAN이 실제 위협이 되려면 기존 소프트웨어 수준 메모리 손상 버그에 의존해야 한다. 즉, PAC는 메모리 변조에 대한 방어선이므로 쓰기 후 메모리 위치에 액세스하고 해당 내용을 수정할 수 있는 버그가 있는 경우 PACMAN을 사용하여 CPU가 이를 감지, 충돌을 방지할 수 있다.
언급했듯이 Apple은 이 취약점의 관련성을 다소 경시했다. Apple 대변인은 관련 답변에서 “이 문제는 사용자에게 즉각적인 위험을 초래하지 않으며 자체적으로 운영 체제 보안 보호를 우회하기에 충분하지 않다”고 말했다. 그러나 연구원들이 지적한 것처럼 PACMAN은 다음과 같은 새로운 범주의 취약점을 암시한다.
이 공격이 포인터 인증을 특징으로 하는 미래의 프로세서를 구현하려는 설계자에게 중요한 의미를 가지며 미래의 제어 흐름 무결성 기본 요소의 보안에 광범위한 영향을 미친다.
PACMAN은 Apple Silicon 프로세서에서 발견된 첫 번째 취약점이 아니다. 최근 일리노이 대학교 어바나-샴페인 대학교, 워싱턴 대학교, 텔아비브 대학교의 연구원들은 A14 및 M1 프로세서 제품군에 저장된 데이터를 유출하는 공격인 ‘Augury’에 대해 설명했다. Augury는 최신 프로세서에서 사용할 수 있는 또 다른 새로운 최적화 메커니즘인 데이터 메모리 종속 프리페처(DMP)를 목표로 하며 어레이에 속한 데이터를 프리페치할 때 경계를 벗어난 메모리 위치에 액세스할 수 있다.



David is the Editor of The Science Monitor. Drawing on extensive experience as the Republic of Korea (ROK) Navy officer, he provide in-depth analysis at the intersection of science, technology, global security, geopolitics, and maritime strategy.
Contact: navy@scimonitors.com | LinkedIn